20. Oktober 2026
Swiss Cyber Storm
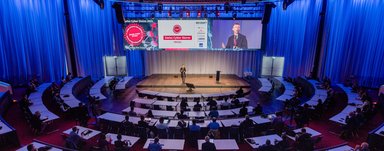
Auch an der Swiss Cyber Storm 2026 wird Temet wieder anzutreffen sein. Wir freuen uns euch an unserem Stand begrüssen zu dürfen.
Der Einsatz künstlicher Intelligenz bietet enorme Chancen, erweitert aber auch die Angriffsfläche und birgt neue regulatorische Herausforderungen. Wir begleiten Ihre KI-Vorhaben von der Standortbestimmung bis zur sicheren Architektur – praxiserprobt, strukturiert und produktneutral.
Zählen Sie auf unsere Expertise in Governance, Risikomanagement und Sicherheitsarchitektur. Ob für eine Standortbestimmung oder die gezielte Weiterentwicklung des sicheren Einsatzes von Künstlicher Intelligenz in Ihrem Unternehmen.
KI erweitert nicht nur die technische Angriffsfläche einer Organisation, sondern bringt auch neue Pflichten aus Regulierung und Datenschutz mit sich. Erfolgreiche KI-Vorhaben verbinden deshalb ein klares strategisches Zielbild und eine fundierte Risikobewertung mit massgeschneiderten Massnahmen, die sich nahtlos in Ihre Organisation einbetten.
Von der Analyse und Konzeption bis zur erfolgreichen Begleitung setzen wir auf unsere erprobten Vorgehen aus den Bereichen Governance, IAM. Wir beraten Sie herstellerneutral, um gemeinsam den für Ihre Organisation optimalen Weg zu finden.
Vollständige Sicht auf Ihre KI-Anwendungen und deren Risiken
Rollen, Richtlinien und Prozesse, eingebettet in Ihr ISMS
Belastbare Architekturen für LLM-, RAG- und Agenten-Lösungen
Strukturierte Beurteilung konkreter Anwendungsfälle
Compliance-Prüfung für ISO/IEC 42001, EU AI Act, DSG und FINMA 08/2024
Produktneutrale Beurteilung von Modellen und Anbietern
Viele Organisationen nutzen KI ohne Inventar oder Risikoklassifizierung. Es fehlt die Grundlage für die Steuerung und den Nachweis gegenüber Aufsicht, Revision und Kundschaft.
Wir etablieren das Fundament für einen sicheren und regelkonformen KI-Einsatz: Über eine regulatorische Standortbestimmung (ISO/IEC 42001, EU AI Act, DSG, FINMA 08/2024) und eine strukturierte Risikobeurteilung schaffen wir klare Verhältnisse. Governance-Vorgaben, Rollen und Prozesse verankern wir direkt in Ihrem bestehenden ISMS (ISO/IEC 27001).
Unsere Bewertung Ihres KI-Einsatzes erfolgt herstellerneutral und frei von Vertriebsinteressen. Sie erhalten eine unvoreingenommene Standortbestimmung Ihres aktuellen Reifegrads bezüglich Governance, Organisation und Architektur aus Sicht der Sicherheit sowie fundierte, praxistaugliche Empfehlungen.
Sicherer Einsatz künstlicher Intelligenz entsteht erst an der Schnittstelle von Architektur, Managementsystemen und Regulierung. Da wir tiefes Fachwissen zu künstlicher Intelligenz, Kryptografie und Vorgabenmanagement vereinen, führen Sie mit uns keine getrennten Gespräche, sondern einen ganzheitlichen Austausch ohne blinde Flecken.
Die konsequente Einbettung Ihrer KI-Governance in das ISMS, der Agentenidentitäten in das IAM sowie der Schlüssel für Ihre KI-Workloads in die PKI schafft durchgängige Sicherheit. Das Resultat ist ein deutlich reduzierter Aufwand im laufenden Betrieb sowie bei sämtlichen zukünftigen Audits.
Eine nachvollziehbare Steuerung setzt den verlässlichen Überblick über alle KI-Anwendungen, Datenquellen und Risikoklassen voraus. Da Software-Updates laufend neue KI-Funktionen einbringen, etablieren wir ein dynamisches Inventar anstelle starrer Listen.
Sie erhalten nachvollziehbar dokumentierte Grundlagen für Ihre Modell- und Lieferantenwahl. Damit erbringen Sie gegenüber Regulatoren, internen Prüfinstanzen und Betroffenen jederzeit fundierte Nachweise, unter Berücksichtigung der DSG-Vorgaben zu automatisierten Einzelentscheidungen.
Wir bündeln die vielfältigen Vorgaben von ISO/IEC 42001, EU AI Act, FINMA 08/2024 und DSG in einem einheitlichen Compliance-Framework. So bleibt Ihre Organisation flexibel für die kommende Schweizer KI-Regulierung, ohne voreiligen Festlegungen vorzugreifen.
Datensouveränität erfordert volle Kontrolle über Ihre Datenströme. Mit integrierter Data Inspection prüfen und klassifizieren wir Ihre Informationen zuverlässig. Darauf aufbauend gestalten wir zukunftsfähige Architekturen, die Ihnen die souveräne Wahl des Verarbeitungsortes lassen – über das gesamte Spektrum von kontrollierten externen Diensten bis hin zu Confidential Computing.
Kontaktieren Sie uns noch heute und erfahren Sie, wie unsere KI-Experten Sie und Ihr Unternehmen unterstützen können.
Auch an der Swiss Cyber Storm 2026 wird Temet wieder anzutreffen sein. Wir freuen uns euch an unserem Stand begrüssen zu dürfen.
Ein Cyber Symposium, Live Bug Bounty Challenge und EDU-Event in einem. Stefan Heller erklärt in seinem Vortrag «Security-Trainings sind tot» und spricht über radikales Umdenken, User Experience und Verhaltenspsychologie als Basis echter Sicherheitskultur.
Nach der gelungenen Premiere unseres Security Architecture Forums geht unsere Initiative in die zweite Runde.